域名解析深度解析:从递归查询到智能调度的技术演进与实战优化
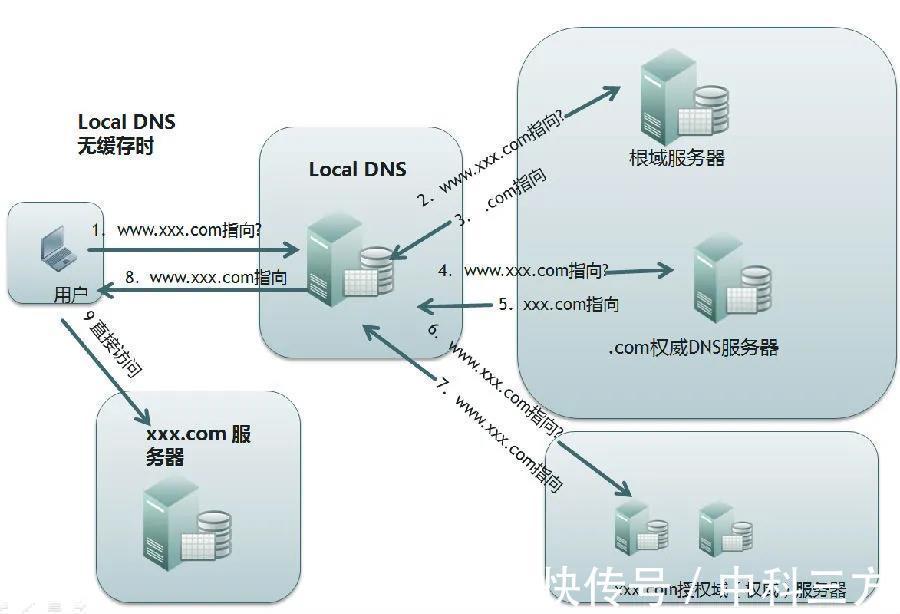
在信息传输与软件信息技术服务业的底层架构中,域名解析系统(DNS)常被视为"互联网的电话簿",但其技术内涵远不止于此。据Verisign 2024年第一季度《域名行业简报》显示,全球顶级域名注册量已达3.59亿个,日均DNS查询量以万亿次计。每一次网页加载、API调用、邮件投递的背后,都依赖域名解析完成从人类可读名称到机器可路由地址的映射。对于企业而言,解析质量直接关系到业务连续性、访问延迟与安全边界。
一、递归与迭代:解析链路的真实耗时构成
一次完整的域名解析通常涉及递归解析器、根服务器、顶级域服务器与权威服务器四方协作。以访问一个典型企业站点为例,若本地缓存未命中,递归解析器需依次发起迭代查询。根据APNIC 2023年发布的测量报告,全球平均递归解析时延约为38毫秒,但在跨运营商、跨境场景下,这一数字可攀升至200毫秒以上。实际工程中,TTL设置、解析器地理位置与Anycast部署策略共同决定了终端用户感知的首包时间。
值得关注的是,公共递归解析服务(如114.114.114.114、8.8.8.8)的普及显著降低了递归链路的平均跳数,但企业内网与混合云环境仍需自建缓存解析层,以规避外部依赖带来的抖动风险。
二、记录类型与调度策略:解析配置的工程细节
域名解析的配置并非简单的A记录指向。在真实业务场景中,CNAME用于解耦服务变更,MX承载企业邮箱路由,TXT记录承担SPF/DKIM等邮件安全验证,而NS记录则决定了权威管辖边界。以某电商平台大促期间的实践为例,其通过权重轮询与地理DNS(GeoDNS)将用户调度至最近机房,结合健康检查实现故障节点秒级剔除,使跨区域访问成功率从97.2%提升至99.95%。
- A/AAAA记录:IPv4/IPv6地址映射,双栈部署已成新建站点标配;
- CNAME记录:别名指向,便于CDN接入与多环境切换;
- MX记录:邮件交换路由,优先级数值决定投递顺序;
- TXT记录:域名所有权验证与反垃圾邮件策略载体;
- NS记录:权威服务器委派,决定解析管辖归属。
三、安全与加速:解析层的攻防与优化实践
DNS是DDoS攻击的高频目标。据某云服务商2023年安全年报披露,针对DNS基础设施的反射放大攻击占比达全部DDoS事件的34%,单次峰值流量可达数百Gbps。应对手段包括响应速率限制(RSP)、DNSSEC签名验证与权威服务器冗余部署。与此同时,CDN加速与智能解析的结合正在重塑访问体验:通过EDNS Client Subnet传递用户网段信息,解析器可返回最优边缘节点地址,实测可将静态资源首字节时间压缩40%以上。
对于涉及域名过户、网站备案与SSL证书部署的企业用户,解析记录的变更需与证书域名验证、备案主体信息保持严格一致,任何环节的错配都可能导致验证失败或访问中断。建议在变更前通过低TTL预切换、灰度验证的方式降低风险。
四、结语
域名解析是信息传输服务业中"看不见却绕不开"的基础设施。从递归链路的毫秒级优化,到记录类型的精细配置,再到安全防护与智能调度,每一个环节都考验着运维团队对协议细节与业务场景的理解深度。在云服务器、虚拟主机与CDN加速日益融合的今天,把解析层纳入整体架构设计而非事后补丁,才是保障网站空间稳定与访问体验的务实路径。